Sentinelle · Audit logiciel
Un espace de revue technique pour regrouper les contrôles d’accès, les tests et les points à examiner avant une évolution logicielle. Les résultats distinguent les contrôles terminés des points qui restent à revoir.
Le besoin
Rendre les risques et les points de contrôle lisibles avant une modification ou une livraison.
Le système proposé
Conception d’un scénario d’audit : analyse, contrôle des droits, revue des tests et décision de validation.
Le parcours utilisateur
Parcourir les contrôles et comprendre ce qui bloque une validation.
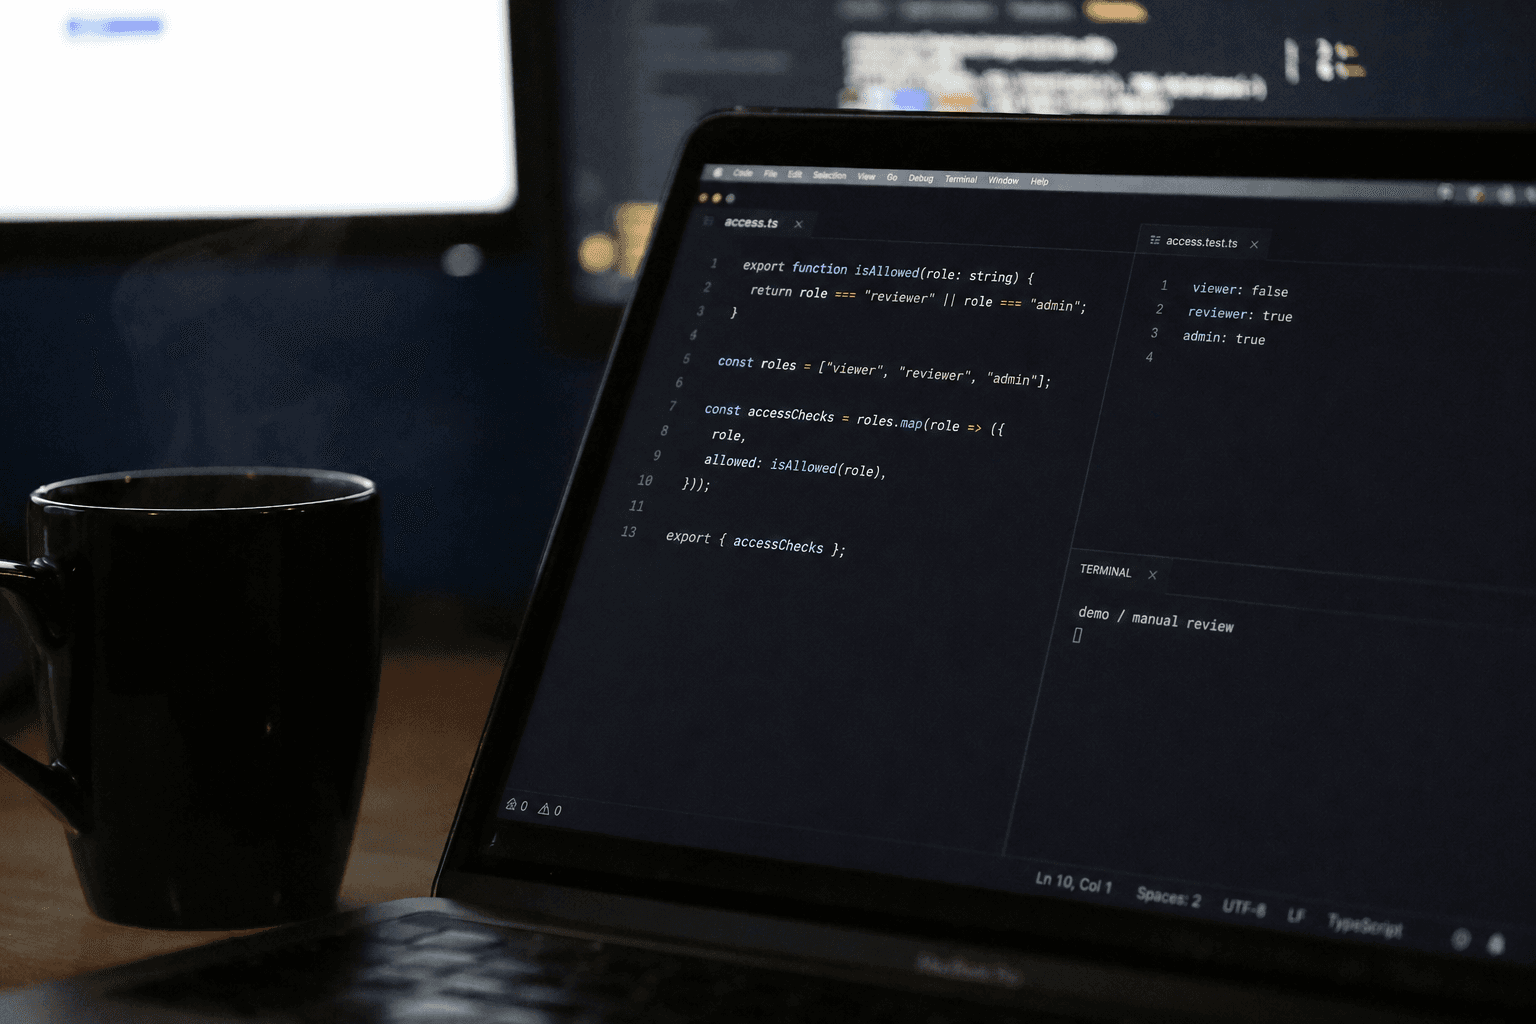
Photo retouchée · Mohammad Rahmani · Contenu d’écran adapté pour illustrer le domaine de travail.
Démonstration interactive
Suivre le fonctionnement
Le scénario
Revue DEMO-042 · contrôles de type, accès et tests.
Analyser
Le périmètre et les dépendances sont identifiés.
Contrôler
Les droits nécessaires sont comparés au rôle reçu.
Vérifier
Les points de contrôle et résultats sont regroupés.
Décider
Les éléments non résolus restent visibles avant validation.
Un extrait de code · TypeScript
Exemple de logique de contrôle. Ce code illustre une règle ; le parcours ci-dessus reste une simulation.
export function isAllowed(role: string) {
  return role === "reviewer" || role === "admin";
}